Recherche
CORTEX CLOUD
Gestion des droits sur l’infrastructure cloud (CIEM)
Govern every identity powering your cloud, from human users to AI agents.
RECOMMANDATION


CAS D’UTILISATION
Empêchez les accès excessifs d’ouvrir la voie aux attaques
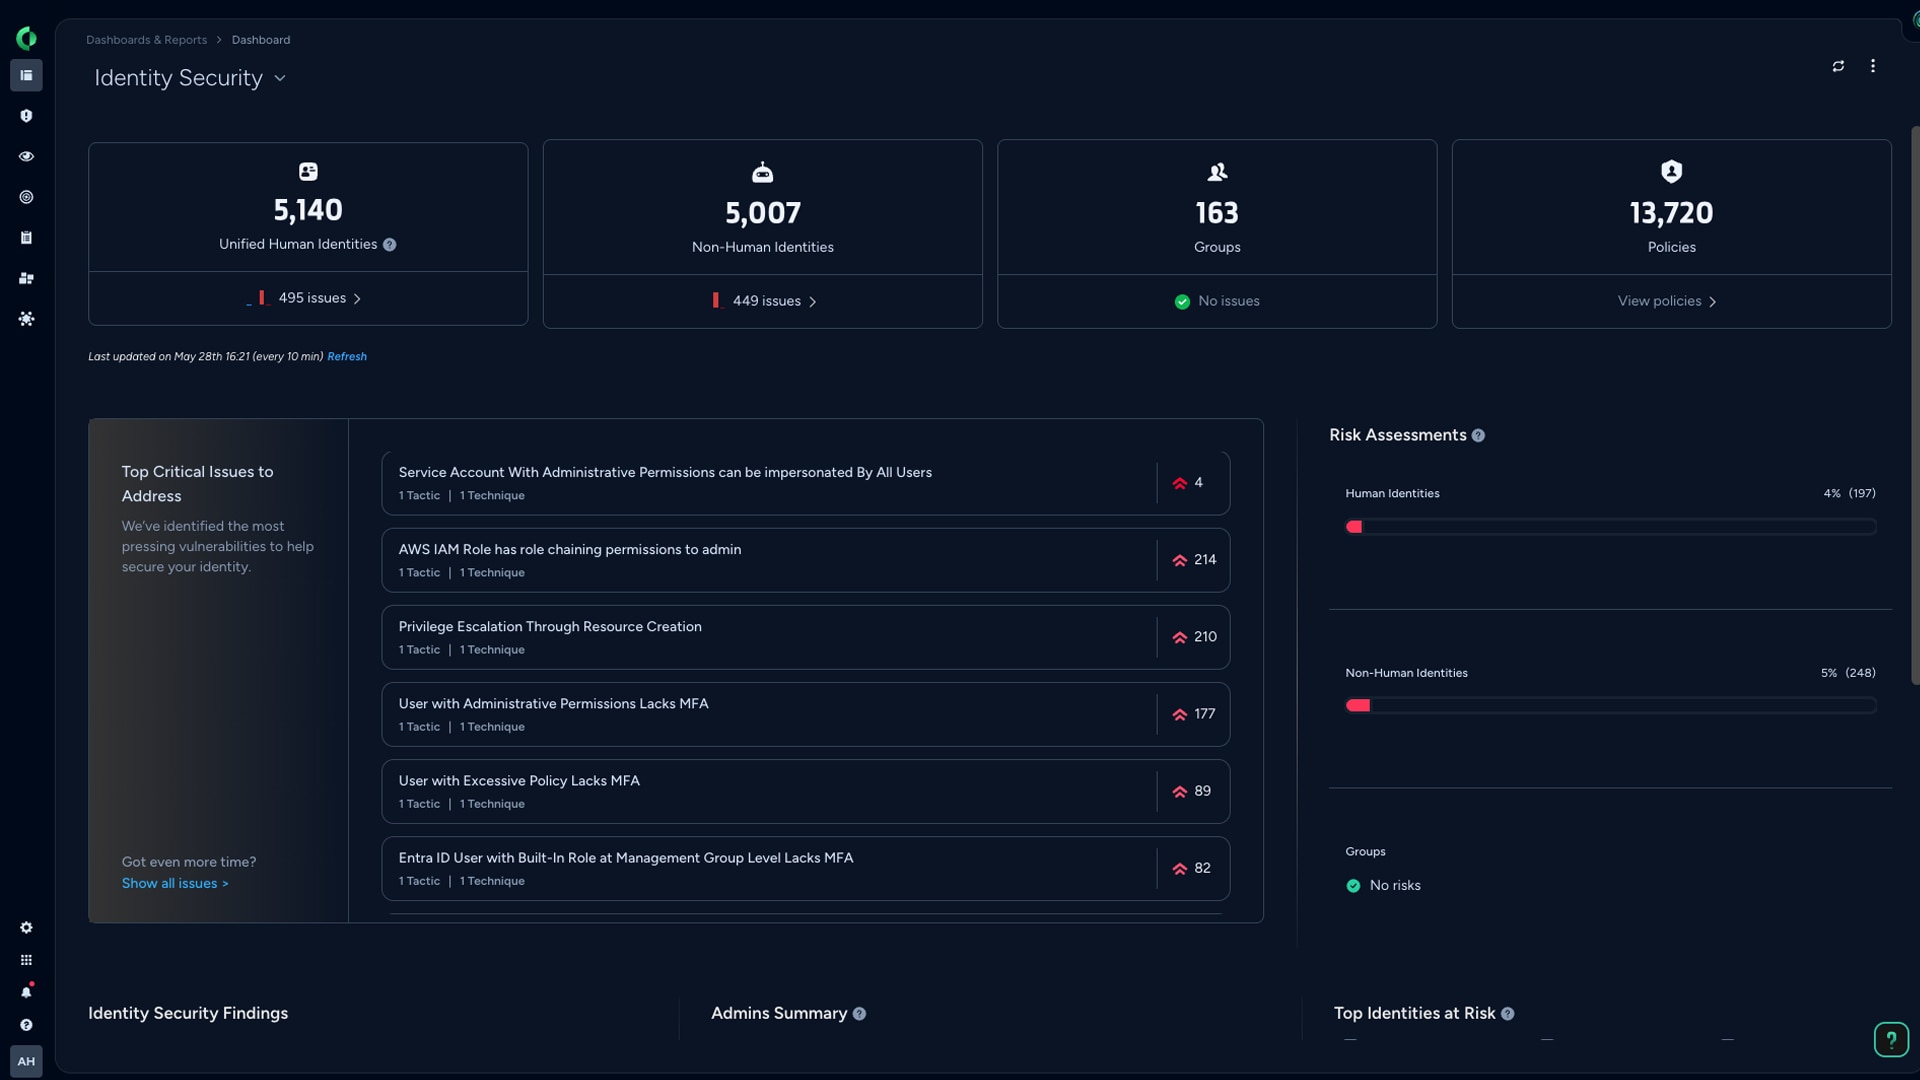
AUTORISATIONS EFFECTIVES
Visualisez quelles actions peuvent être effectuées, par quel acteur
Fini les approximations. Cortex® Cloud™ décrypte les politiques imbriquées et les rôles intercomptes pour révéler les autorisations réellement applicables à chaque identité dans AWS, Azure, Google Cloud et OCI.
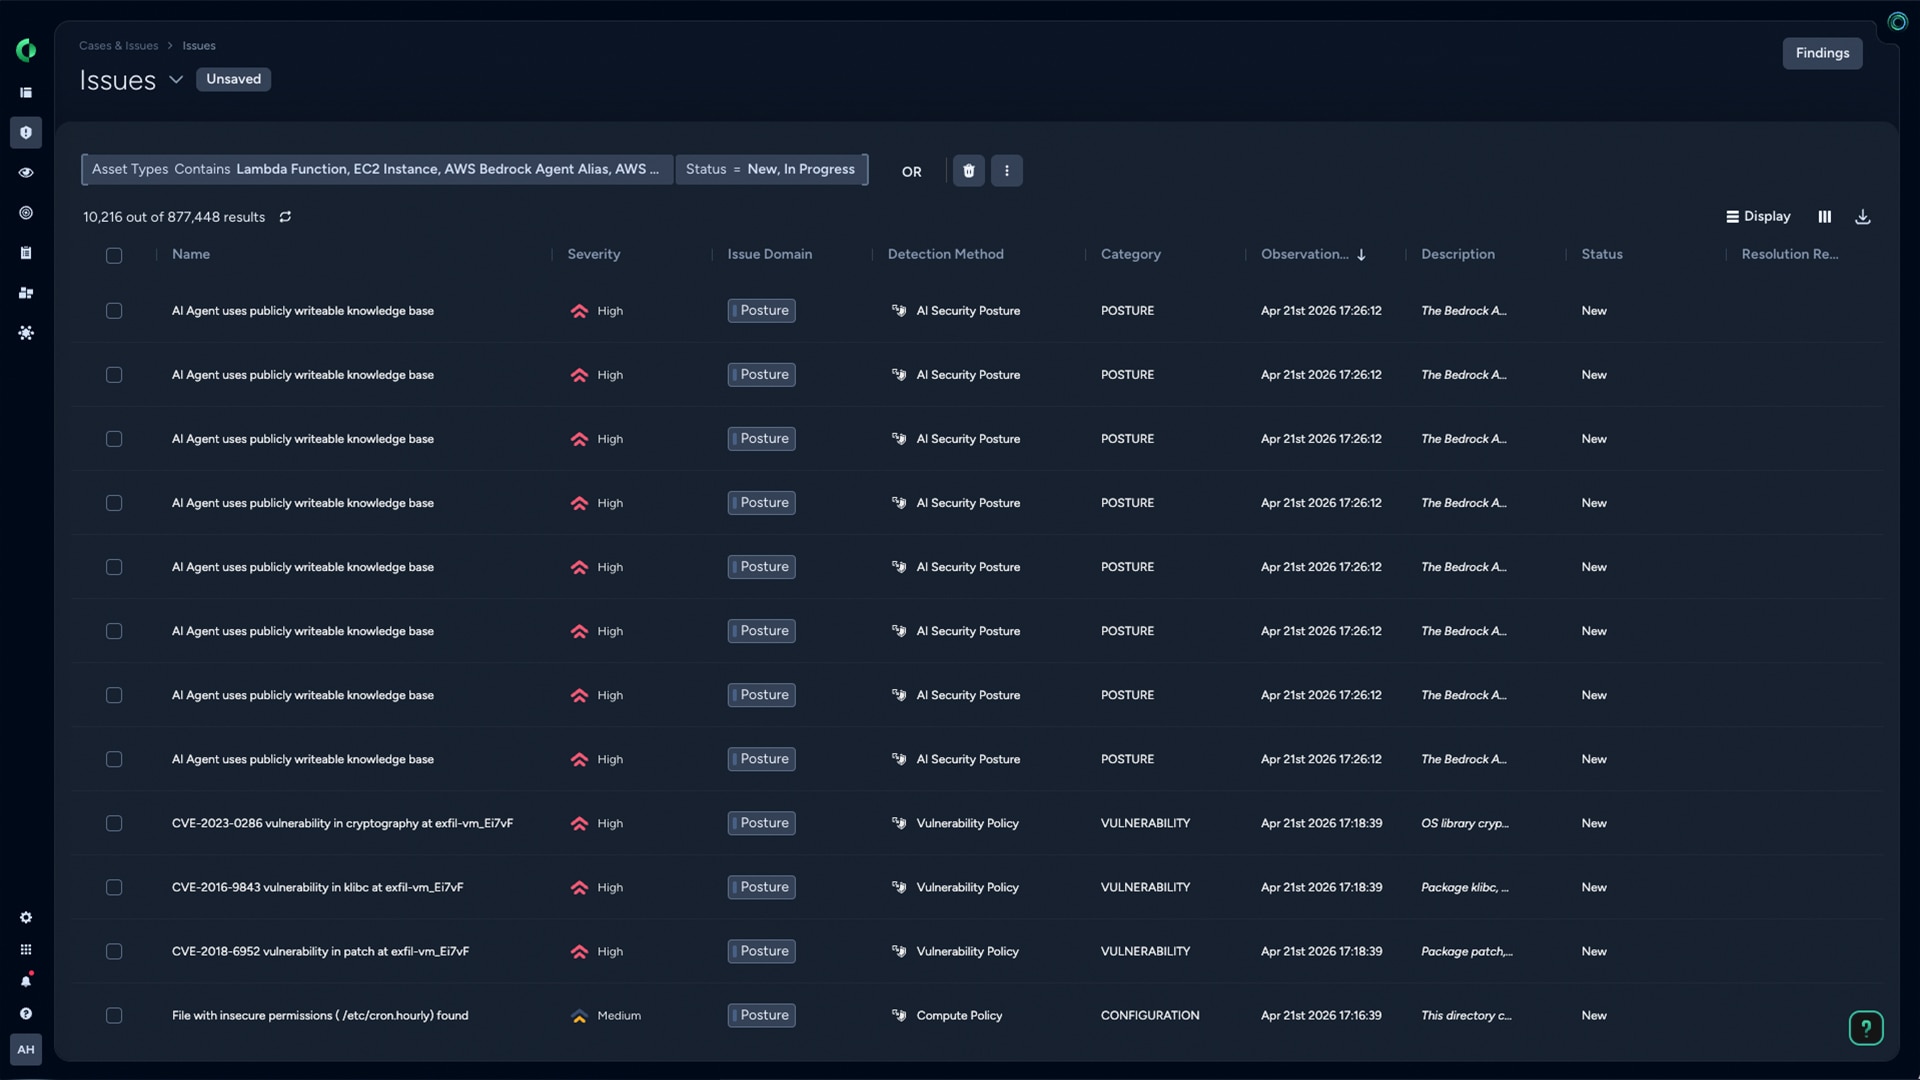
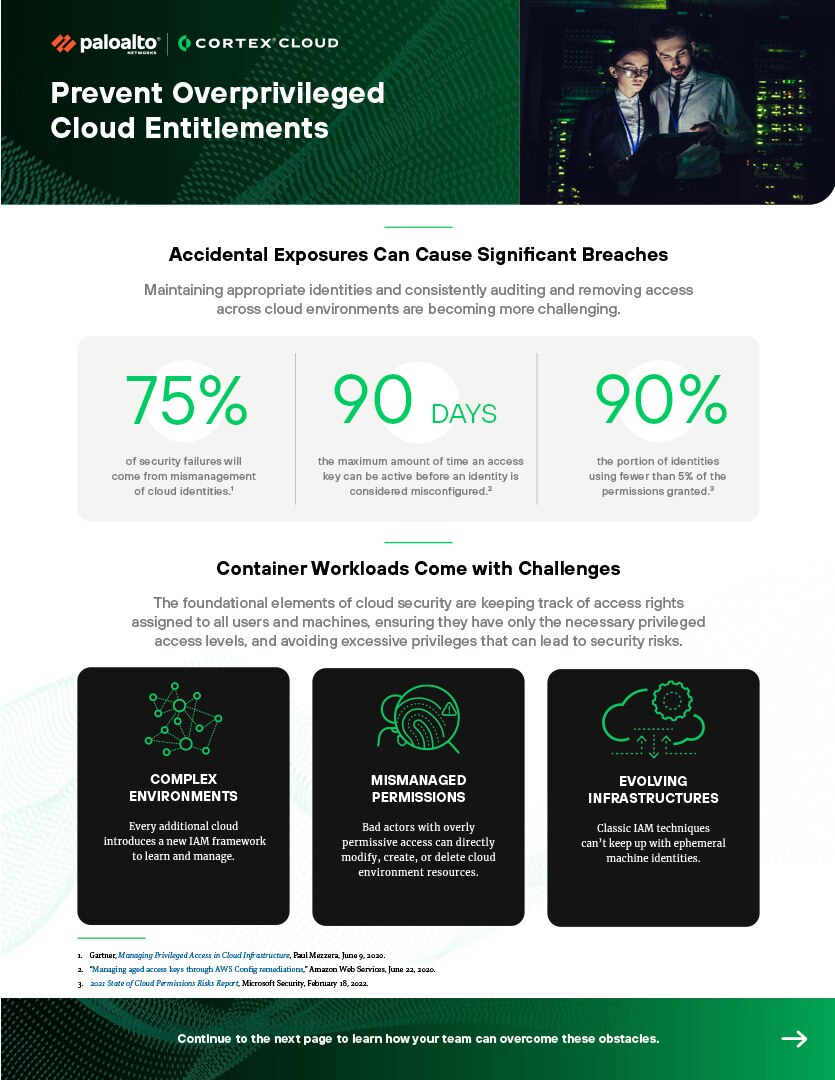
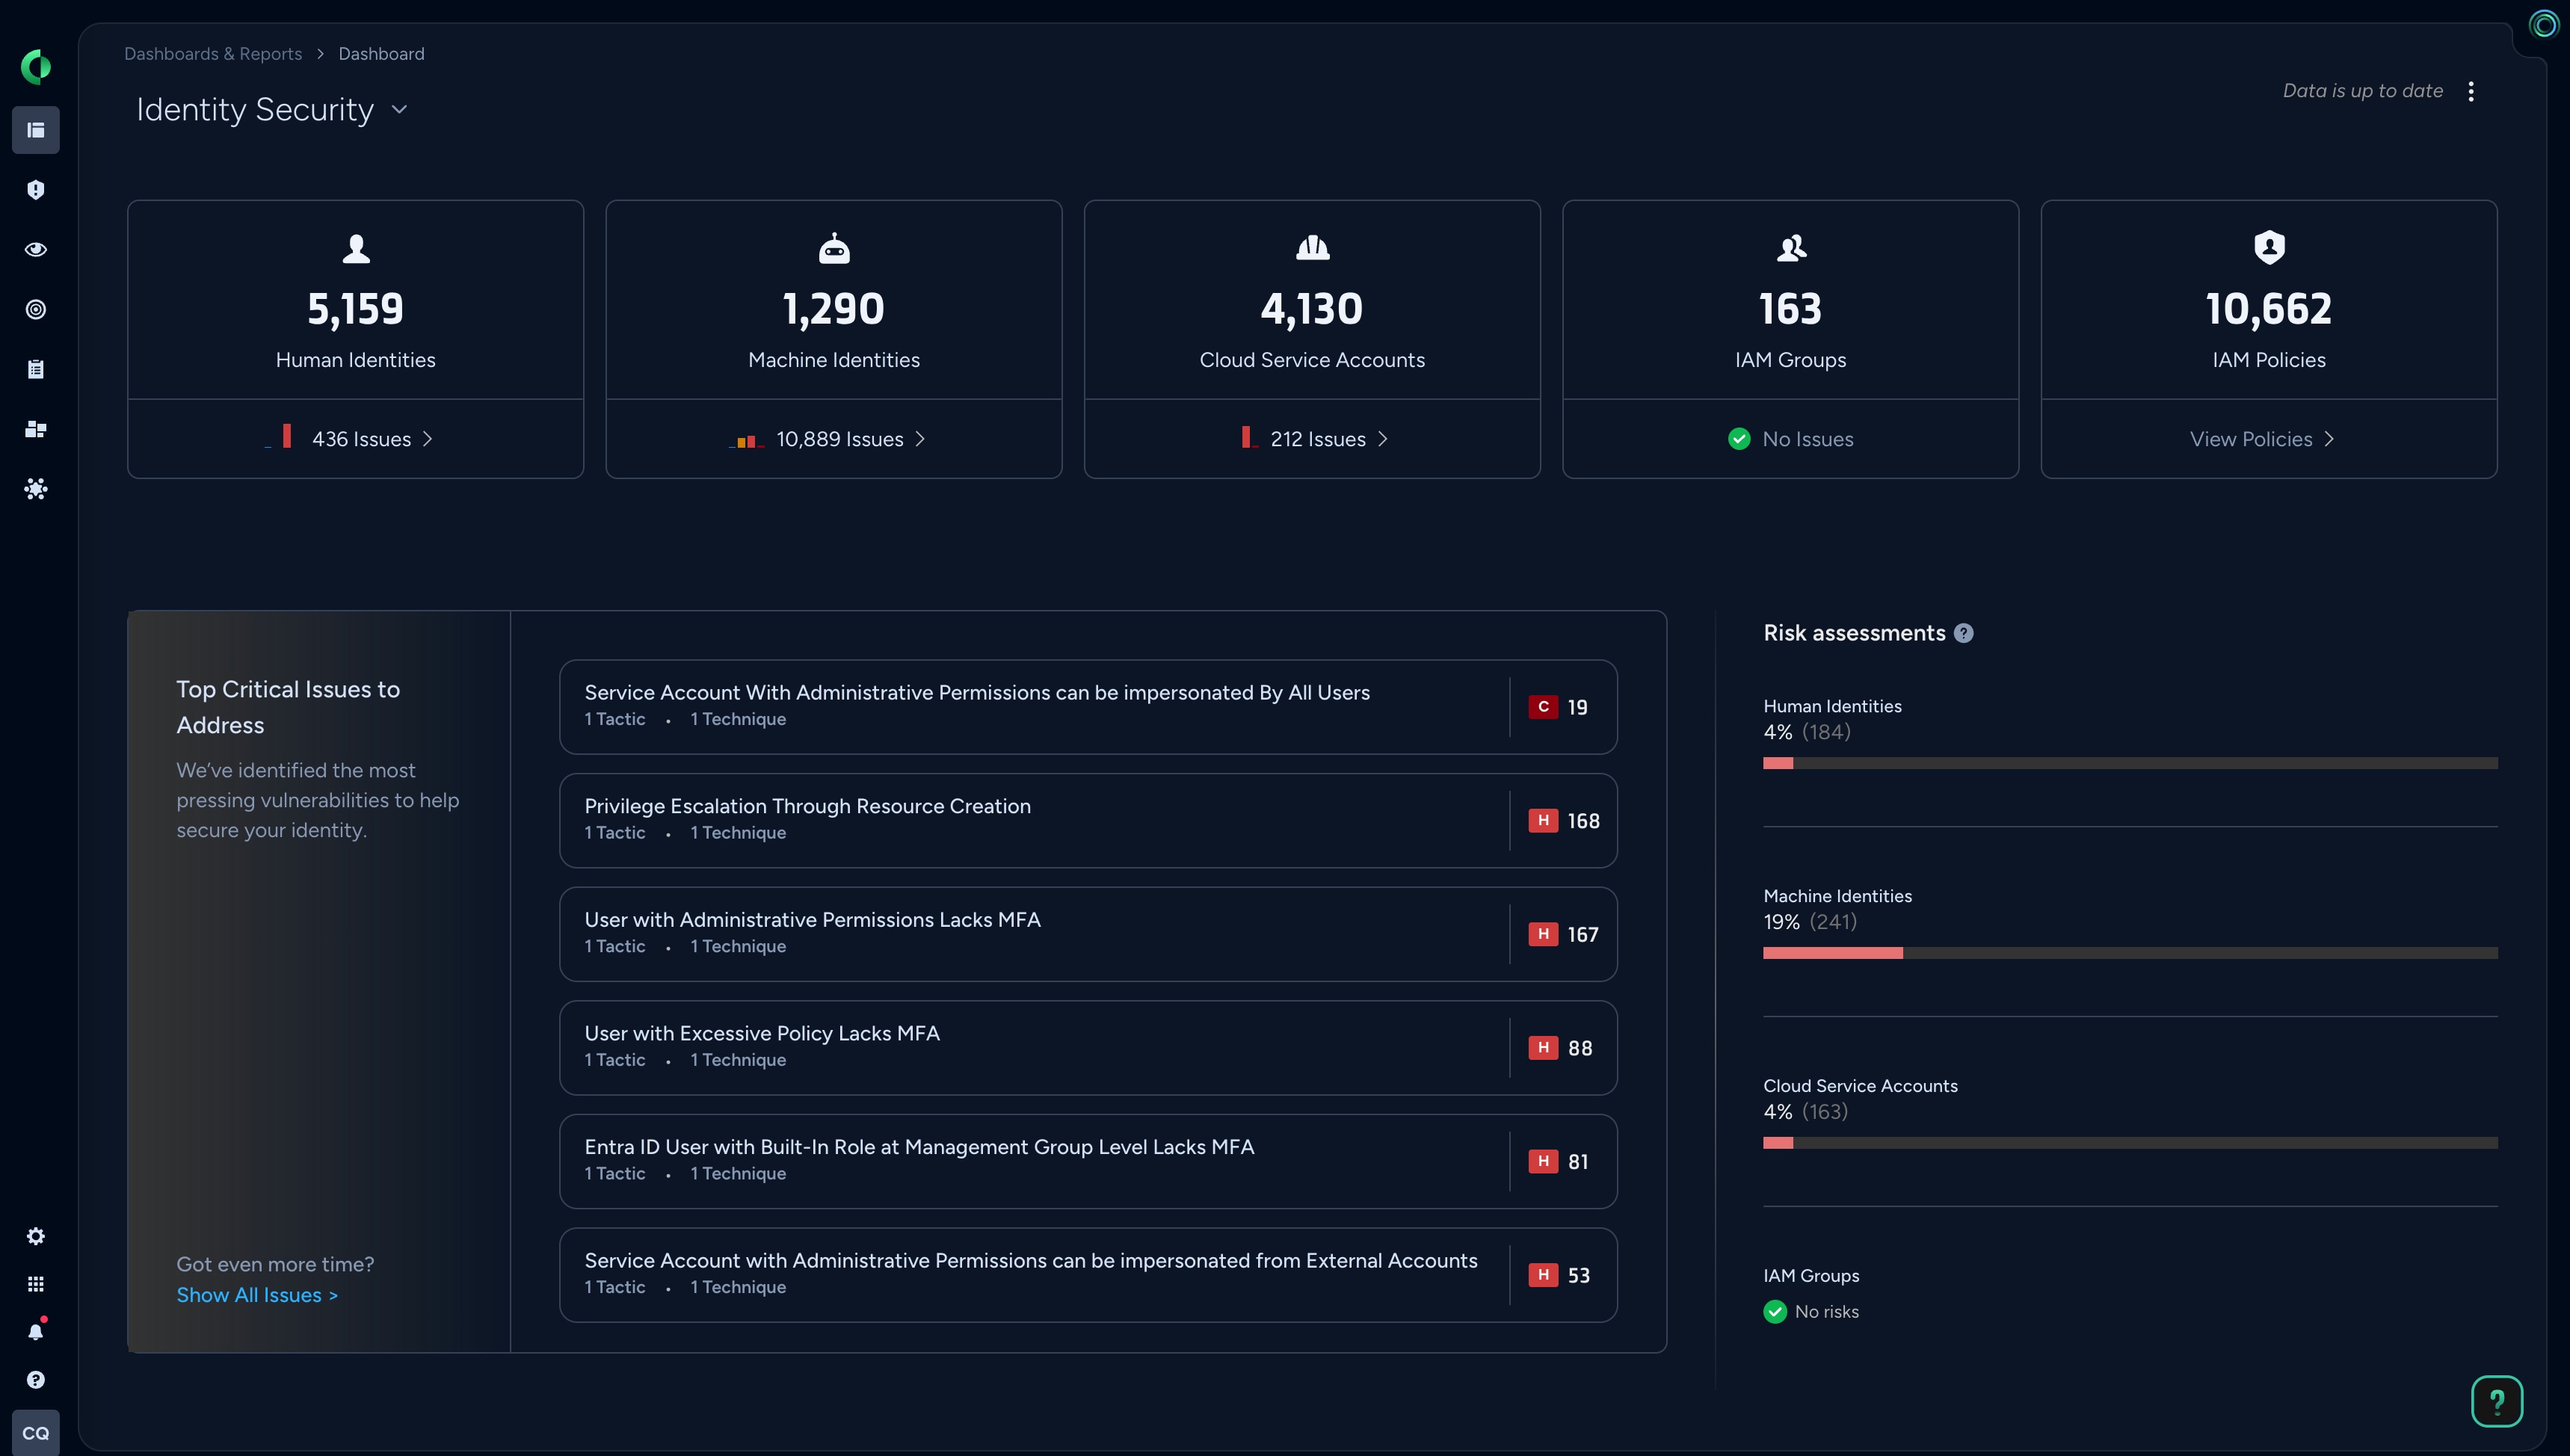
RISQUES LIÉS AUX IDENTITÉS NON HUMAINES
Gouvernez la nouvelle génération d’identités
Sécurisez les comptes de service, les bots et les jetons à haut risque, désormais plus nombreux que les identités humaines. Surveillez leur activité et appliquez des règles de gouvernance aux identités dépourvues de MFA qui restent actives en permanence.
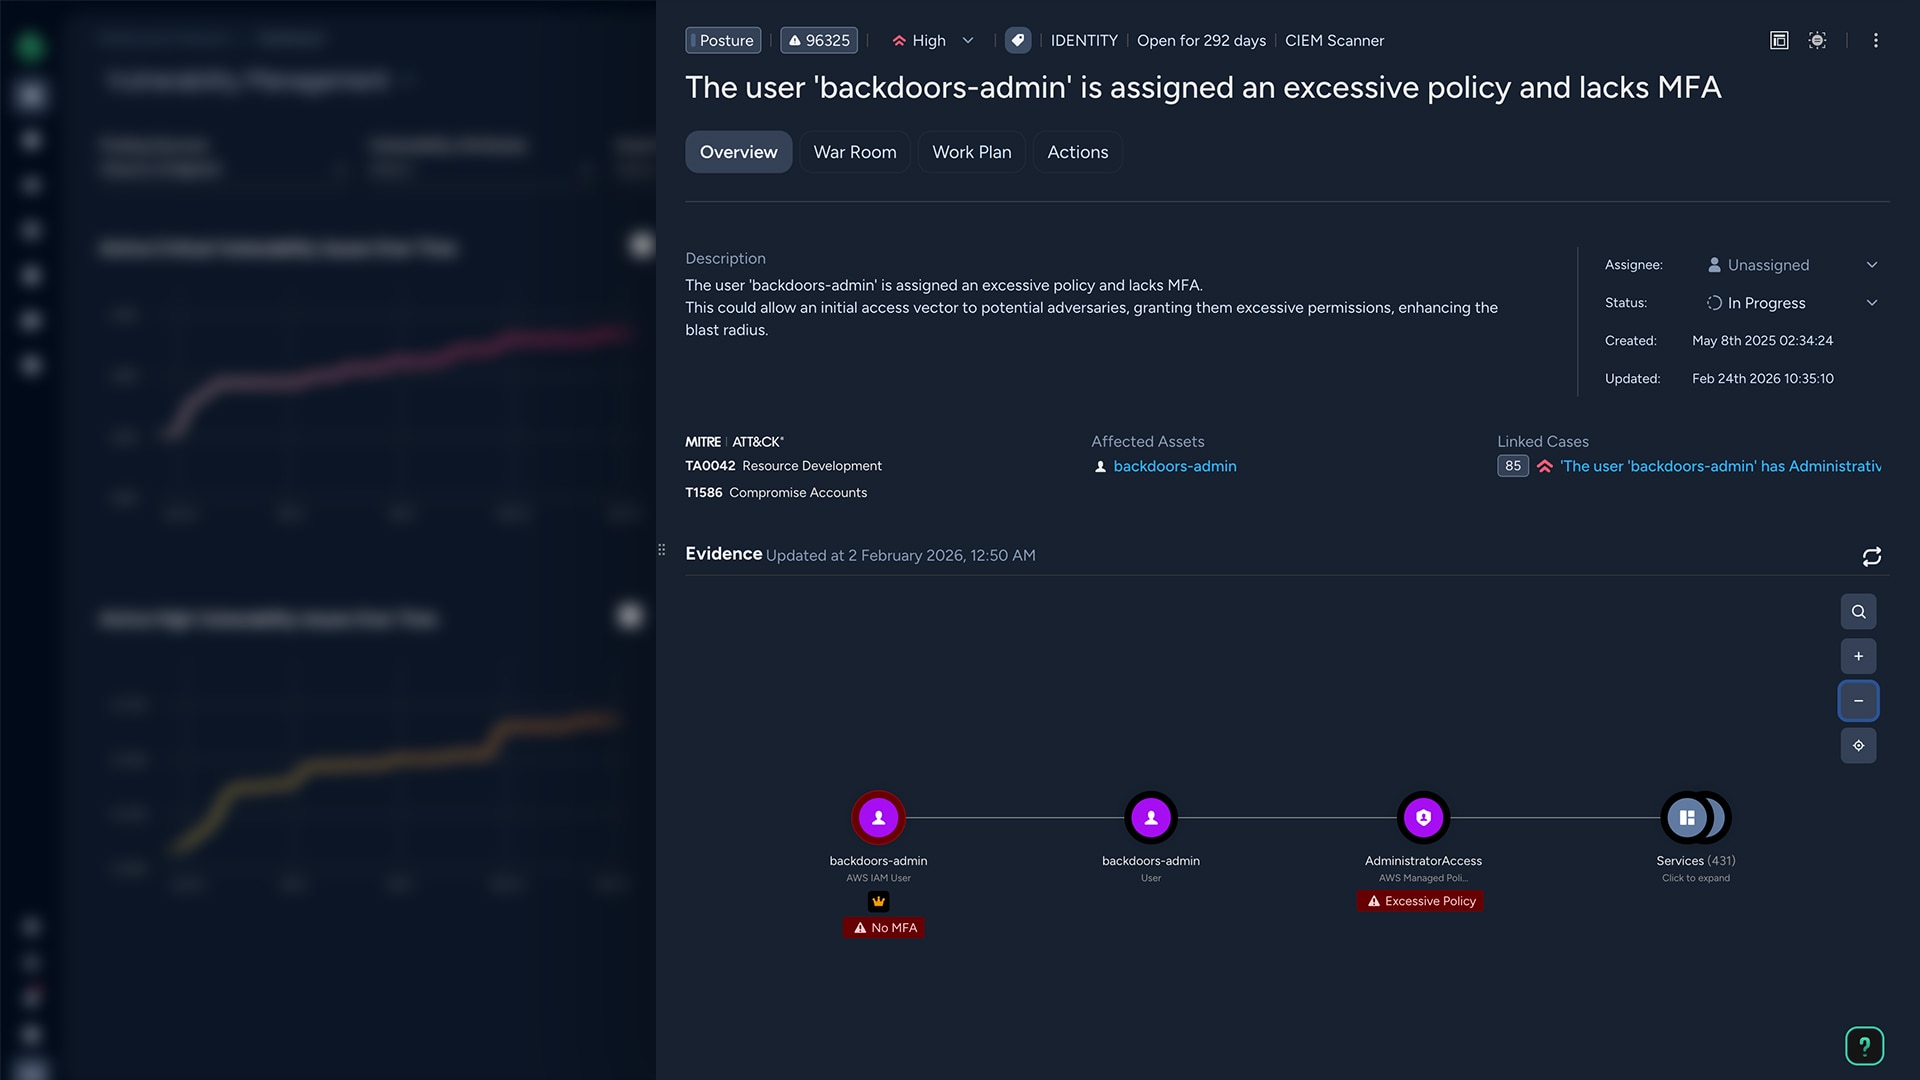
APPLICATION DU MOINDRE PRIVILÈGE
Appliquez le principe du moindre privilège en toute confiance
Mettez fin à la dérive des autorisations. Appuyez-vous sur une analyse pilotée par IA pour supprimer en toute confiance les droits inutilisés et appliquer le principe du moindre privilège, sans perturber la production ni les workflows des développeurs.
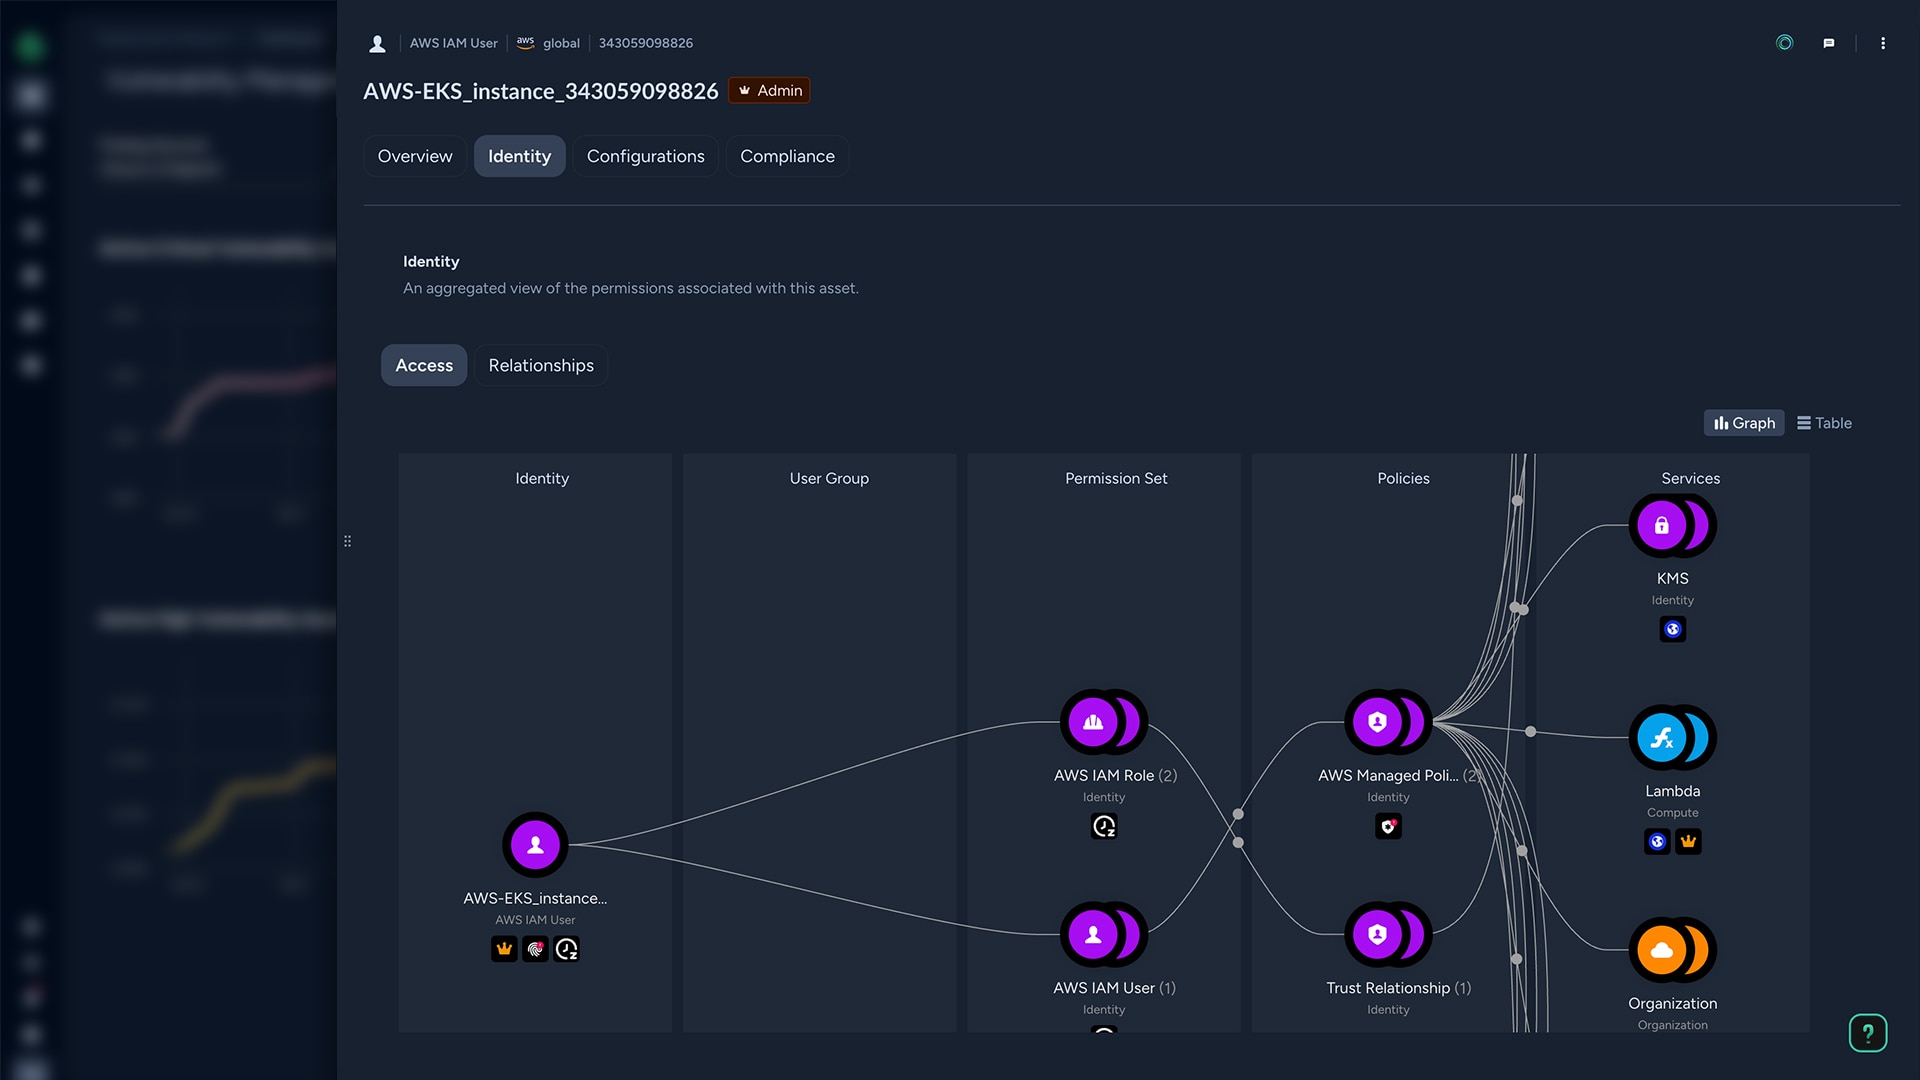
ANALYSE DES CHEMINS D’ATTAQUE
Bloquez les mouvements latéraux vers vos ressources critiques
Adoptez le point de vue de l’attaquant. Visualisez comment les identités peuvent se déplacer latéralement ou élever leurs privilèges, afin de bloquer les chemins menant aux données sensibles avant qu’ils ne soient exploités.
WEBINAIRE
Faire de l’identité le plan de contrôle de la sécurité cloud avec Cortex Cloud