Une protection sans downtime
Sécurisez vos actifs historiques impossibles à corriger grâce à une protection inline, sans agent intrusif, sans redémarrage et sans interruption des opérations. Une sécurité sans compromis.

Stoppez les menaces à vitesse machine sur les environnements OT, 5G et IoT
grâce à une cyberdéfense pilotée par IA
CES GRANDS NOMS NOUS FONT CONFIANCE




Infrastructure OT sécurisée
Misez sur une sécurité proactive pilotée par IA pour protéger les actifs, les réseaux et les opérations à distance qui sous-tendent vos activités industrielles.
Éliminez les angles morts sur vos actifs
Bénéficiez d’une visibilité continue et en temps réel sur les actifs historiques, propriétaires et pilotés par IA, sans déployer de nouveaux capteurs ni perturber les opérations.
Priorisez les risques opérationnels
Évaluez la sévérité des vulnérabilités au regard de la criticité des actifs et de leur exposition réseau afin de réduire les alertes inutiles et de mettre en évidence les risques qui menacent réellement la disponibilité des opérations.
Appliquez une protection inline
Associez une visibilité centrée sur les actifs à des mécanismes de protection actifs pour empêcher les mouvements latéraux et bloquer les attaques à vitesse machine avant qu’elles n’atteignent les processus critiques.
Protégez les actifs impossibles à corriger
Déployez des correctifs virtuels pilotés par IA au niveau du réseau afin de sécuriser les environnements OT contre les menaces exploitant les modèles d’IA de frontière, sans nécessiter de fenêtre de maintenance.
Échangez avec un spécialiste de la sécurité des infrastructures critiques
Évaluez votre niveau de maturité en matière de sécurité OT, identifiez les principales ruptures de visibilité et définissez une trajectoire vers une protection plus robuste et simplifiée.
Parler à un expertSécurité des systèmes de santé
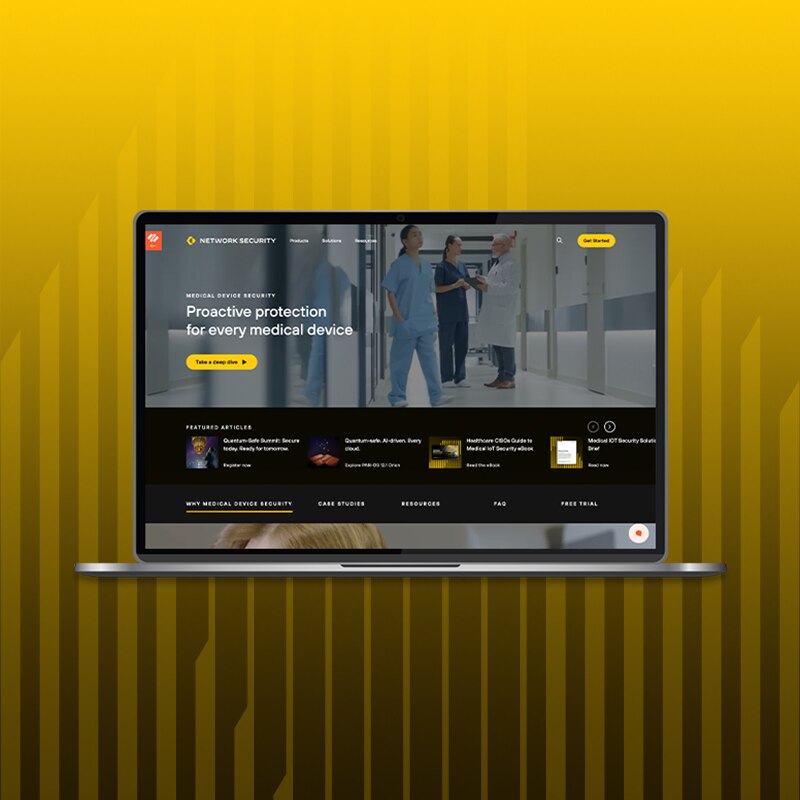
Protégez les équipements cliniques et la sécurité des patients grâce à la découverte sans agent des dispositifs IoMT, à la priorisation des risques et aux correctifs virtuels, sans perturber les workflows.
Découverte sans agent des dispositifs IoMT
Recensez et caractérisez chaque équipement médical connecté (pompes à perfusion, systèmes d’imagerie, etc.) et obtenez une visibilité sur leur utilisation clinique en temps réel, sans risque pour les firmwares ni perturbation des workflows.
Priorisation des risques cliniques
Évaluez la criticité des équipements, leur rôle clinique et leur exposition aux menaces afin de réduire de 90 % le bruit généré par les alertes et de permettre aux équipes de se concentrer sur les risques les plus importants, sans mobiliser le personnel soignant à chaque étape.
Protection native et intégrée
Déployez des correctifs virtuels pilotés par IA pour protéger les vulnérabilités impossibles à corriger et bloquez inline 69 % de trafic de commande et de contrôle (C2) malveillant supplémentaire avant qu’il n’atteigne les équipements essentiels aux soins vitaux.
Automatisation de la conformité
Intégrez votre environnement aux bases de données de GMAO biomédicale (AIMS3, Nuvolo) en toute transparence, et générez des éléments probants pour les audits, alignés sur les référentiels HIPAA et NIST CSF 2.0, sans consolidation manuelle des données.
Échangez avec un spécialiste de la sécurité des infrastructures critiques
Évaluez votre niveau de maturité en matière de sécurité OT, identifiez les principales ruptures de visibilité et définissez une trajectoire vers une protection plus robuste et simplifiée.
Parler à un expertSécurité des réseaux 5G et LTE d’entreprise
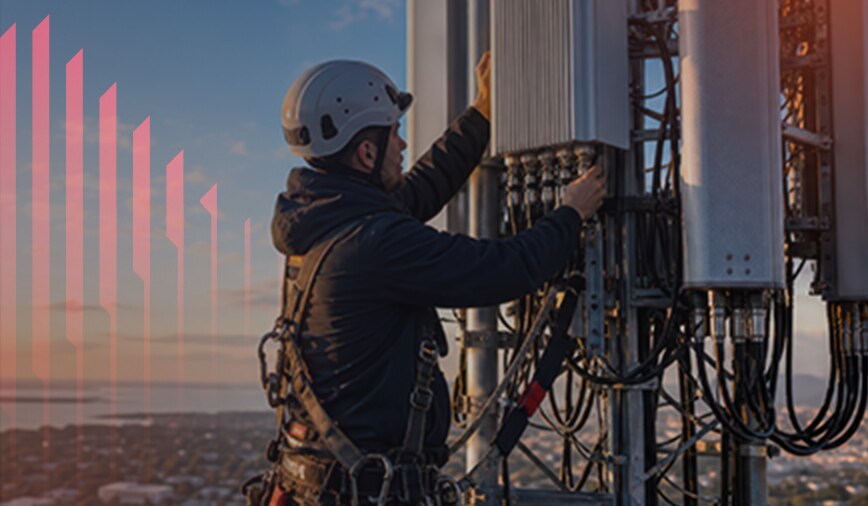
Étendez la sécurité Zero Trust aux environnements OT et aux réseaux mobiles d’entreprise grâce à l’intelligence liée à l’identité des abonnés et à la prévention inline des menaces, de la périphérie jusqu’au cloud.
Infrastructure edge hyperconvergée
Combinez les fonctions de routage, de commutation, de SD-WAN et de connectivité WAN au sein d’un NGFW compact, renforcé et optimisé pour l’ère post-quantique, afin de sécuriser les réseaux OT et les réseaux d’accès mobiles.
Blocage des menaces à vitesse machine
Stoppez en temps réel les mouvements latéraux et les attaques exploitant les modèles d’IA de frontière afin d’empêcher qu’une intrusion ne se transforme en incident opérationnel.
Sécurité 5G d’entreprise
Sécurisez les réseaux d’accès de la périphérie au cloud grâce à une approche unifiée qui élimine la fragmentation des politiques de sécurité, inspecte le trafic inline sur la couche OT et permet un accès Zero Trust depuis l’edge 5G jusqu’au cœur du réseau et aux workloads IA.
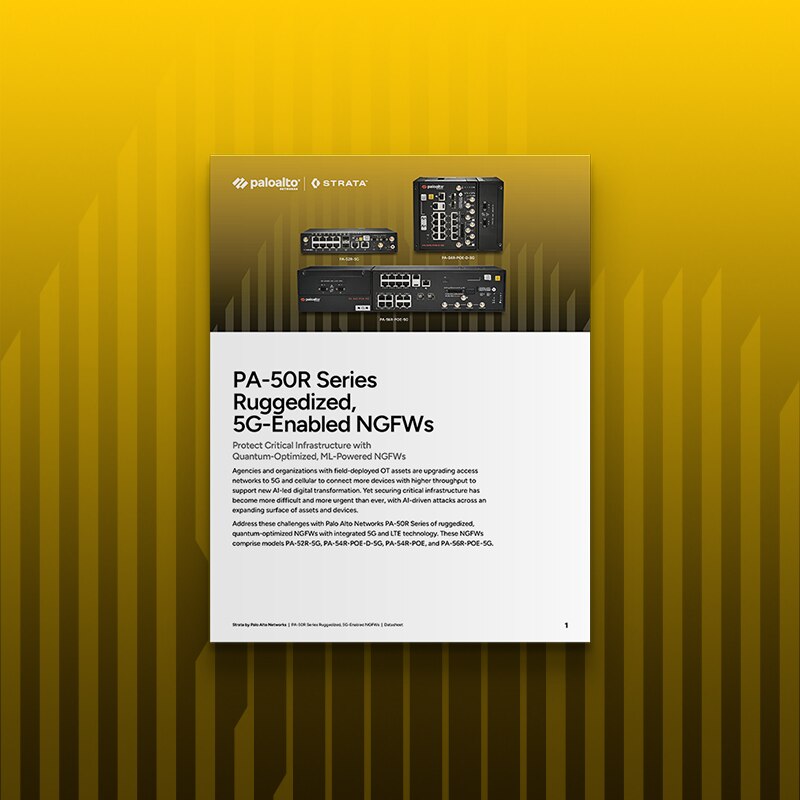
Pare-feu nouvelle génération (NGFW) renforcés
Conçus selon une approche « security-first », ces NGFW nouvelle génération sont durcis pour protéger les infrastructures critiques à l’extrême périphérie du réseau. Dépourvus de ventilateur, certifiés IP40 et résistants aux chocs ainsi qu’aux vibrations, ils répondent aux exigences des environnements les plus contraignants.
Échangez avec un spécialiste de la sécurité des infrastructures critiques
Évaluez votre niveau de maturité en matière de sécurité OT, identifiez les principales ruptures de visibilité et définissez une trajectoire vers une protection plus robuste et simplifiée.
Parler à un expert