
Créez avec Claude.
Sécurisez avec Palo Alto Networks.
Protégez vos données, encadrez vos agents IA et maîtrisez vos coûts.

Problématiques
Claude en entreprise : de nouveaux enjeux de sécurité
Claude Code, Claude.ai et Cowork se sont installés dans le quotidien des équipes.
Mais les fichiers, skills et outils qui leur sont connectés exigent une visibilité et des contrôles à la hauteur des enjeux de l’entreprise.
Mais les fichiers, skills et outils qui leur sont connectés exigent une visibilité et des contrôles à la hauteur des enjeux de l’entreprise.

Des usages de Claude hors radar
Installés directement sur les terminaux des développeurs, Claude Code et Cowork peuvent créer des angles morts dans les dispositifs de sécurité.

Intégrations compromises
Tout serveur ou plugin compromis peut ouvrir une voie d’accès aux workflows de l’entreprise qui s’appuient sur des agents Claude.

Expositions de données sensibles
Données propriétaires, informations clients, identifiants des développeurs : autant d’informations susceptibles de fuiter à travers les prompts adressés à Claude et les actions de ses agents.

Actions non maîtrisées des agents
Avec des droits trop étendus, les agents exploitant Claude risquent d’exposer des données sensibles ou de perturber les processus métiers.
Solution
Sécurisez Claude à l’échelle de l’entreprise
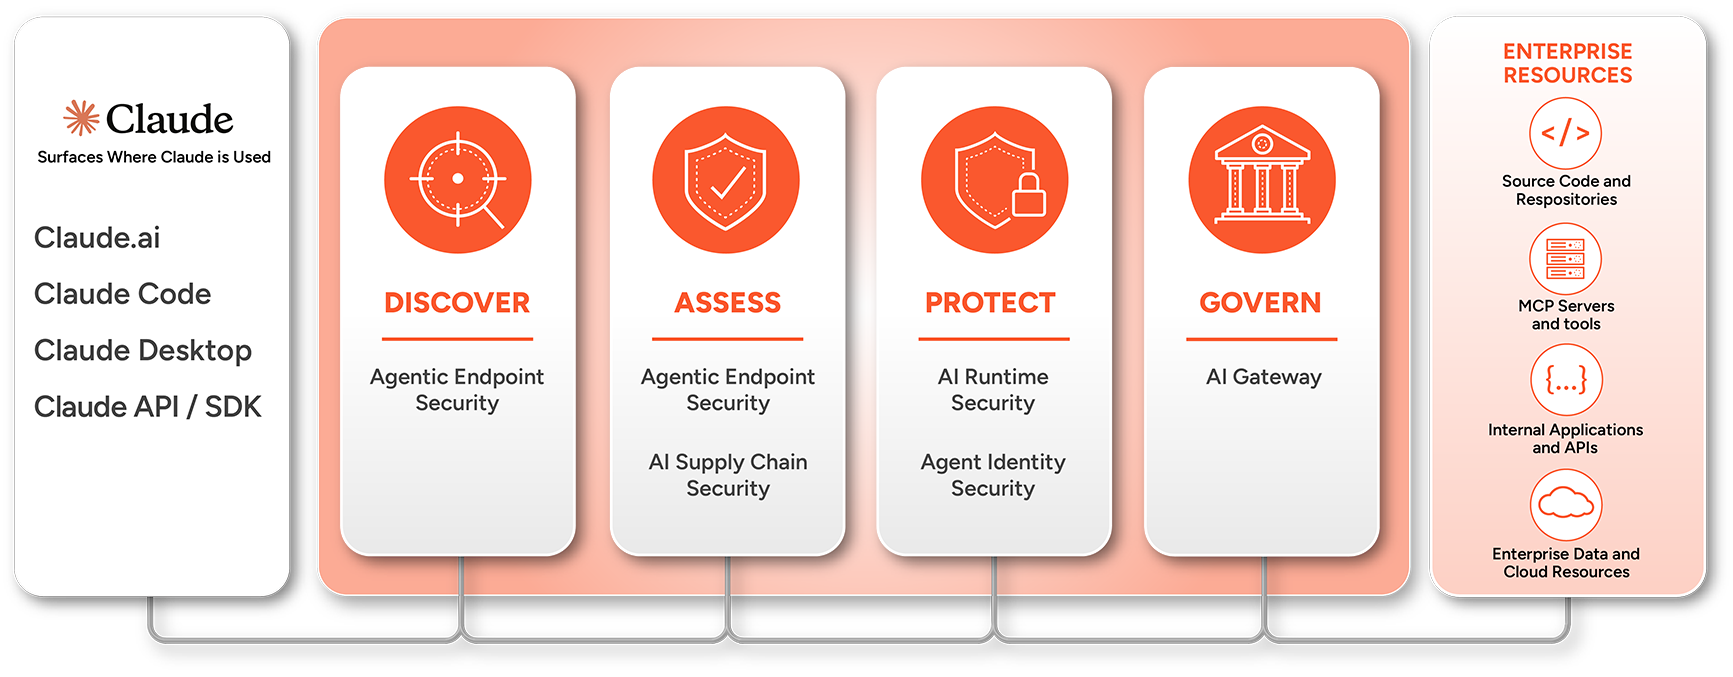
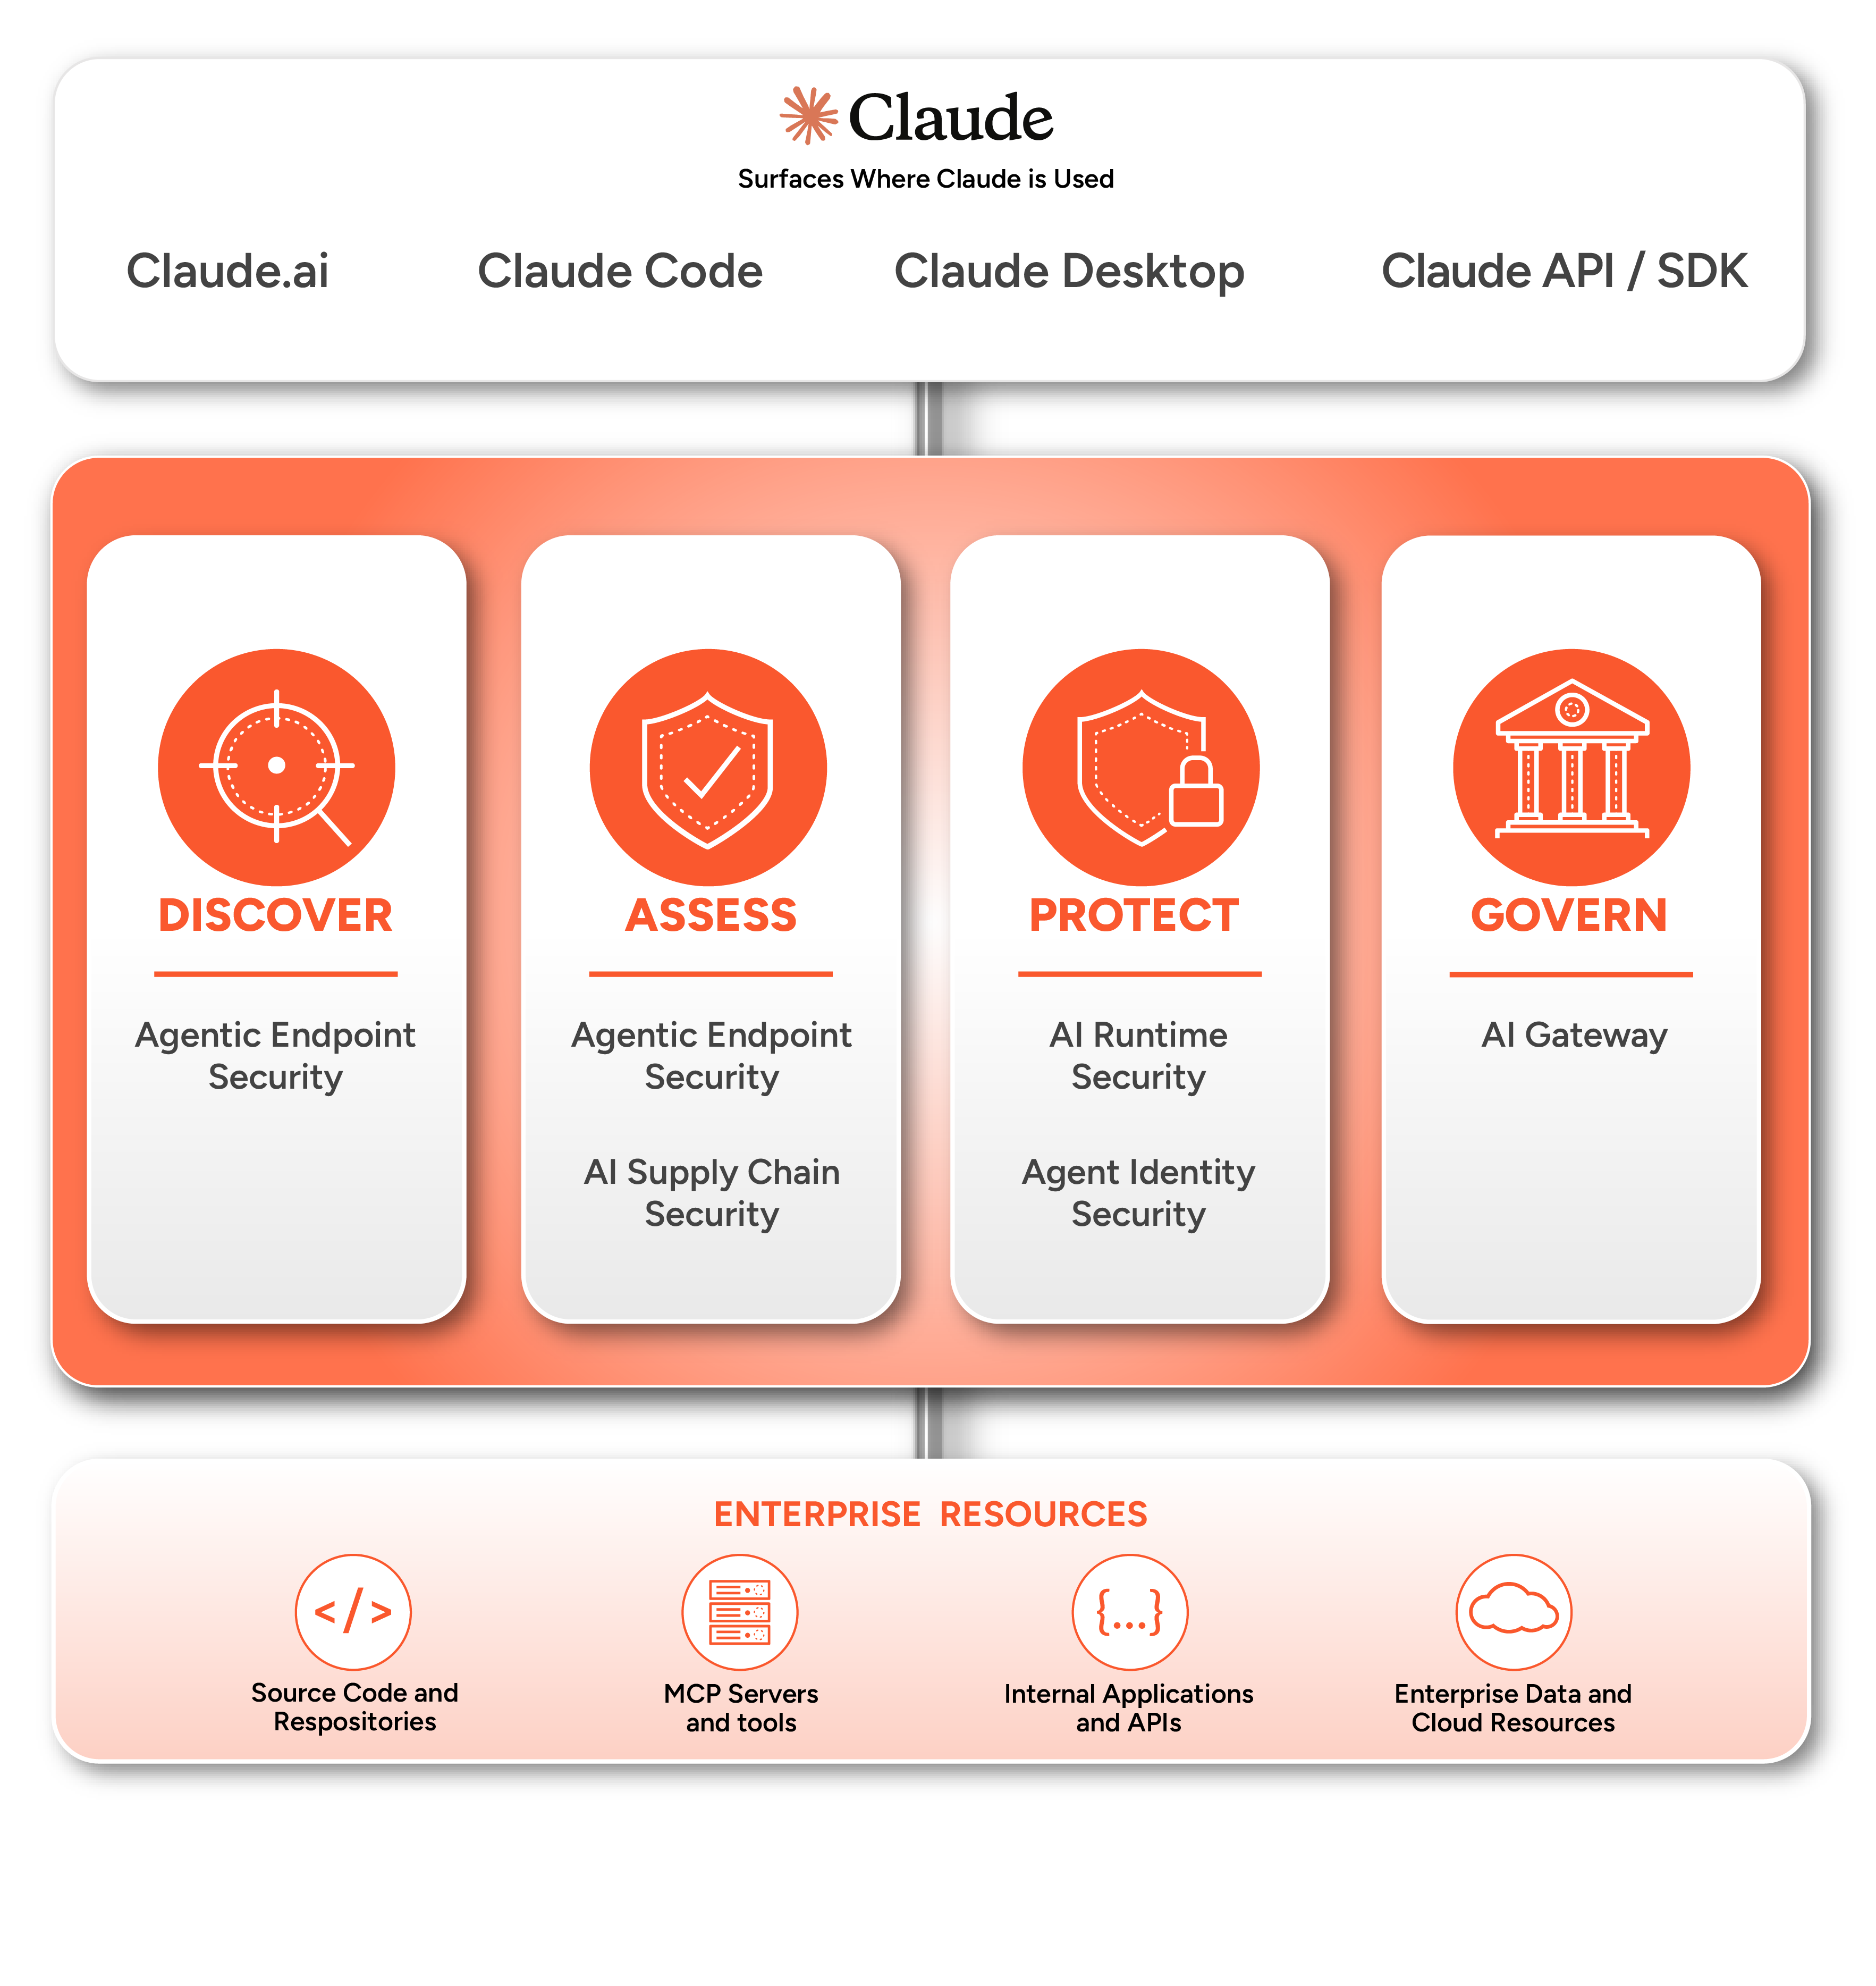
Identifiez où Claude est utilisé, sécurisez ses connexions, protégez les données qu’il traite et gardez la maîtrise des agents.
+ de 150 000 mds de tokens Claude traités chaque mois 1
+ de 2 mdsde requêtes Claude traitées chaque mois 1
+ de 150 M$de dépenses liées à Claude sous contrôle chaque mois 1
75 000clients protégés dans le monde entier
+ de 1 000 modèles de détection DLP prédéfinis
99,24 % de taux de prévention des attaques directes par prompt injection
75 000clients protégés dans le monde entier
+ de 1 000 modèles de détection DLP prédéfinis
99,24 % de taux de prévention des attaques directes par prompt injection
WEBINAIRE À LA UNE
De Claude Code à Cowork : les priorités de sécurité qui font la différence
Vous souhaitez découvrir comment Prisma® AIRS™ peut vous aider à sécuriser vos usages de Claude ? Inscrivez-vous à ce webinaire pour en savoir plus.
Quelques conseils pour vous lancer
Comprenez les risques auxquels sont exposés les développeurs et les autres collaborateurs, et découvrez les contrôles d’identité et de sécurité indispensables pour sécuriser l’utilisation de Claude en entreprise.
Foire aux questions
Anthropic intègre des mécanismes de sécurité au modèle et à la plateforme, notamment l’authentification unique (SSO), des paramètres d’administration et des journaux d’audit dans ses offres Enterprise. Mais c’est à votre entreprise de définir les ressources auxquelles Claude peut accéder, les outils qui peuvent s’y connecter et les données que les collaborateurs peuvent lui transmettre. Palo Alto Networks vous aide à sécuriser et à encadrer les usages de Claude dans toute l’entreprise.
Ses solutions complètent les mesures de sûreté et de sécurité d’Anthropic par des contrôles adaptés aux exigences des entreprises. Les contrôles de Claude Enterprise encadrent l’utilisation de l’application Claude. Palo Alto Networks étend cette visibilité et l’application des politiques de sécurité aux terminaux des développeurs, aux serveurs MCP tiers et aux actions des agents dans l’ensemble de vos environnements. Vous pouvez également identifier les risques liés à la supply chain et au comportement des agents – puis corriger les problèmes détectés.
Claude Code peut lire des fichiers, exécuter des commandes et se connecter à des outils externes avec les autorisations accordées aux développeurs. Pour sécuriser ces usages, protégez les secrets et le code source, vérifiez la fiabilité des extensions et des serveurs MCP, et utilisez Cortex AES pour détecter les attaques par prompt injection dans les contenus auxquels les agents accèdent.
Les serveurs MCP permettent à Claude Code, Cowork et aux agents personnalisés développés avec Claude ADK d’accéder aux données d’autres systèmes et d’y effectuer des actions. Un serveur compromis peut manipuler un agent pour l’amener à divulguer des données ou à exécuter des actions non souhaitées. Pour limiter ces risques, vérifiez la sécurité des serveurs MCP avant leur utilisation, encadrez les interactions des agents avec ces serveurs et surveillez le trafic MCP afin de détecter les attaques par prompt injection et les fuites de données.
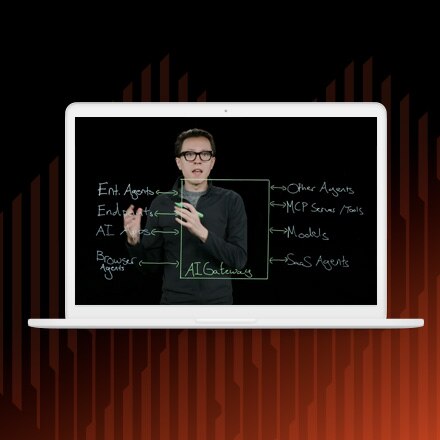
Chaque agent doit être considéré comme une identité à part entière, dotée d’autorisations limitées à un périmètre et à une durée définis. En accordant aux agents des accès Just-in-Time (JIT) aux systèmes approuvés, puis en les révoquant dès la tâche terminée, vous limitez les risques. AI Gateway permet d’appliquer ces politiques de manière centralisée à l’ensemble des agents, tout en encadrant leurs dépenses et leur utilisation des outils.