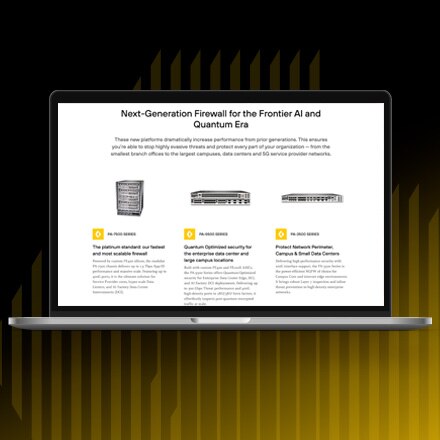
Une sécurité unifiée au plus près de votre activité

Protégez vos utilisateurs, applications, appareils et données dans tous les environnements de travail modernes..

LES PLUS GRANDS NOMS NOUS FONT CONFIANCE

Enjeux et solutions

L’IA redéfinit les règles de la sécurité réseau

Cas d’usage

Découvrez la plateforme en action

Neutralisez les menaces en amont. Simplifiez vos opérations. Protégez tous vos environnements avec la même efficacité.
Présentation de la plateforme

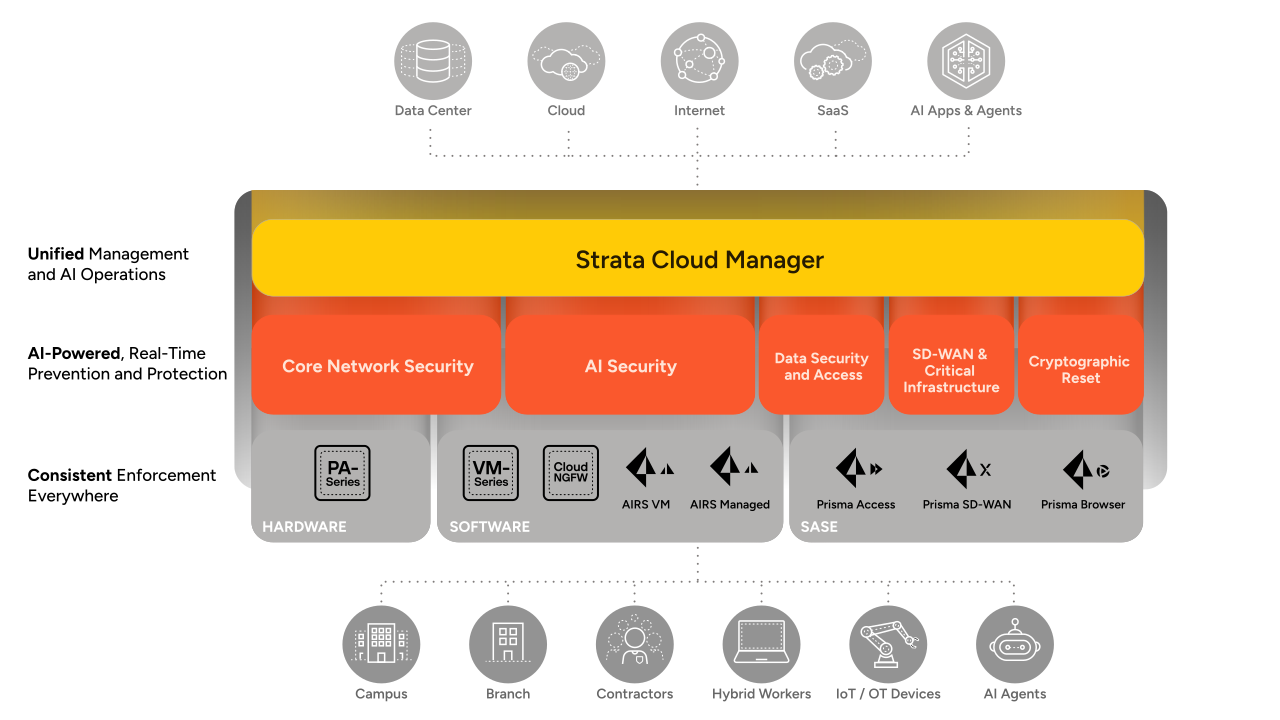
Plateforme de sécurité réseau : analyse, opérations et application des politiques unifiées

platform overview
platform overview
Principales fonctionnalités

Neutralisez les attaques en amont. Protégez votre entreprise à chaque stade de son évolution.

Protégez vos collaborateurs et vos workloads, simplifiez vos SecOps,
et anticipez les menaces quantiques grâce à une plateforme de sécurité réseau unifiée.
Reconnaissance des analystes

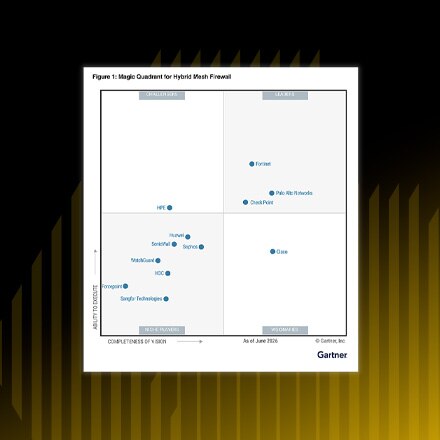
Au rang des Leaders. Trois fois de suite.

Ressources

Foire aux questions

Une plateforme de sécurité réseau unifie les politiques de sécurité et la Threat Intelligence sur l’ensemble du réseau, contrairement aux outils disparates qui fonctionnent en silos. Toute menace détectée à un point du réseau peut ainsi être bloquée. Palo Alto Networks étend cette approche aux pare-feu matériels et logiciels, au SASE et au navigateur, avec une gestion centralisée dans Strata Cloud Manager.
La Frontier AI permet aux attaquants de découvrir des vulnérabilités et de mettre au point des exploits opérationnels en quelques minutes. Les équipes de sécurité ne peuvent donc plus compter sur un délai suffisant pour appliquer les correctifs. Les attaquants exploitent également l’IA pour automatiser la reconnaissance et dissimuler leurs activités derrière des proxys résidentiels et des services cloud de confiance. La sécurité du réseau doit désormais neutraliser les attaques avant qu’elles n’atteignent leur cible, et non réagir après coup.
Frontier Virtual Patching, une solution Palo Alto Networks, exploite l’IA de frontière pour découvrir les vulnérabilités et protéger les systèmes avant même leur divulgation – souvent alors qu’aucun correctif n’est encore disponible. Les signatures IPS, elles, n’interviennent qu’après la divulgation des vulnérabilités. Au cours de ses 60 premiers jours, NOVA, notre système d’orchestration IA multimodèle, a découvert plus de 14 000 vulnérabilités non divulguées dans des logiciels open source. Les protections sont conçues pour préserver la confidentialité des informations sensibles sur ces vulnérabilités et les maintenir hors de portée des attaquants.
Advanced IP Defense, une solution Palo Alto Networks, bloque directement les infrastructures des attaquants, sans dépendre de la détection de fichiers ou de domaines malveillants. La solution identifie et valide en continu les adresses IP contrôlées par les attaquants – même lorsqu’elles sont dissimulées derrière des proxys résidentiels ou des services cloud – puis les bloque avant le lancement des attaques. Zero Trust DNS empêche quant à lui les attaquants d’établir des connexions directes à une adresse IP.
Non. Les Network Security Agents de Palo Alto Networks recommandent des actions, mais n’exécutent que celles que vous approuvez, dans le respect des garde-fous intégrés. Six agents spécialisés interviennent sur le déploiement, le dépannage, la configuration, la posture de sécurité, les menaces et la protection des données. Vos équipes peuvent ainsi déléguer les tâches répétitives sans perdre le contrôle.